更新2.3.0之后,防火墙无法加载之前的相关规则,一直显示超时。同步也不行:

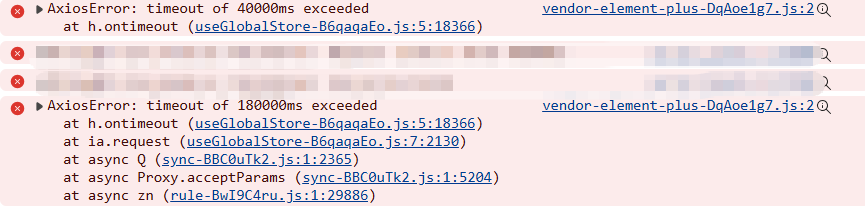
在终端使用sudo ufw status可以正常获取记录
规则大概有多少条
在设置里面切换防火墙为iptables时也会超时
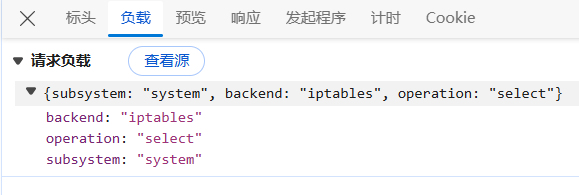
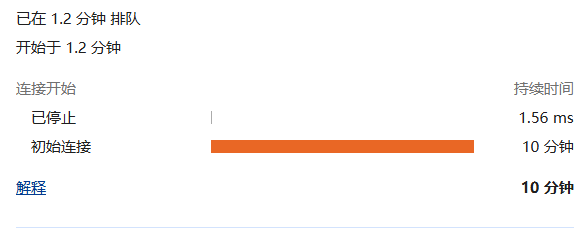
7000条左右
好的, 我们本周会再更新一个版本,优化该部分内容,可以暂时先通过命令手动操作
是通过什么脚本自动拉黑 ip 吗,建议定时清理一下,不然的话这边规则会越来越多
是每天从WAF获取到攻击IP,之后筛选拦截对应的IP/IP段的
实测更新到2.3.1版本后还是存在相同的问题。另外发现,原本放行的端口规则在2.3.1中会自动变成允许全IP访问的端口白名单规则,导致UFW添加的禁止IP也可以正常访问。
另外,关于 建议定时清理一下 这个说法,我认为既然之前的防火墙面对这么多规则都可以正常显示(最多的时候有大概1.5w条,后面整合IP段缩到7000条左右了),那么就证明现在出现的异常不在服务器方面,而在于1panel程序