更新v2.3.1后,防火墙中存在大约75%的未被1panel纳管的外部规则,这些外部规则无法在面板中删除、编辑和导出。这就导致后续切换到nftables的时候里面只存在800多条记录,请问除了手动增删之外,有没有什么方法可以快速将这些外部规则写入1panel数据库中或者快速纳管?

可以通过规则的导入导出来
但是这些外部规则无法在面板中删除、编辑和导出啊,无法导出怎么导入呢?
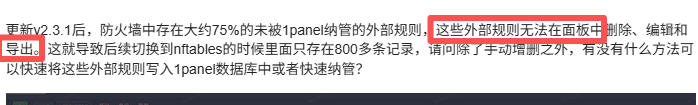
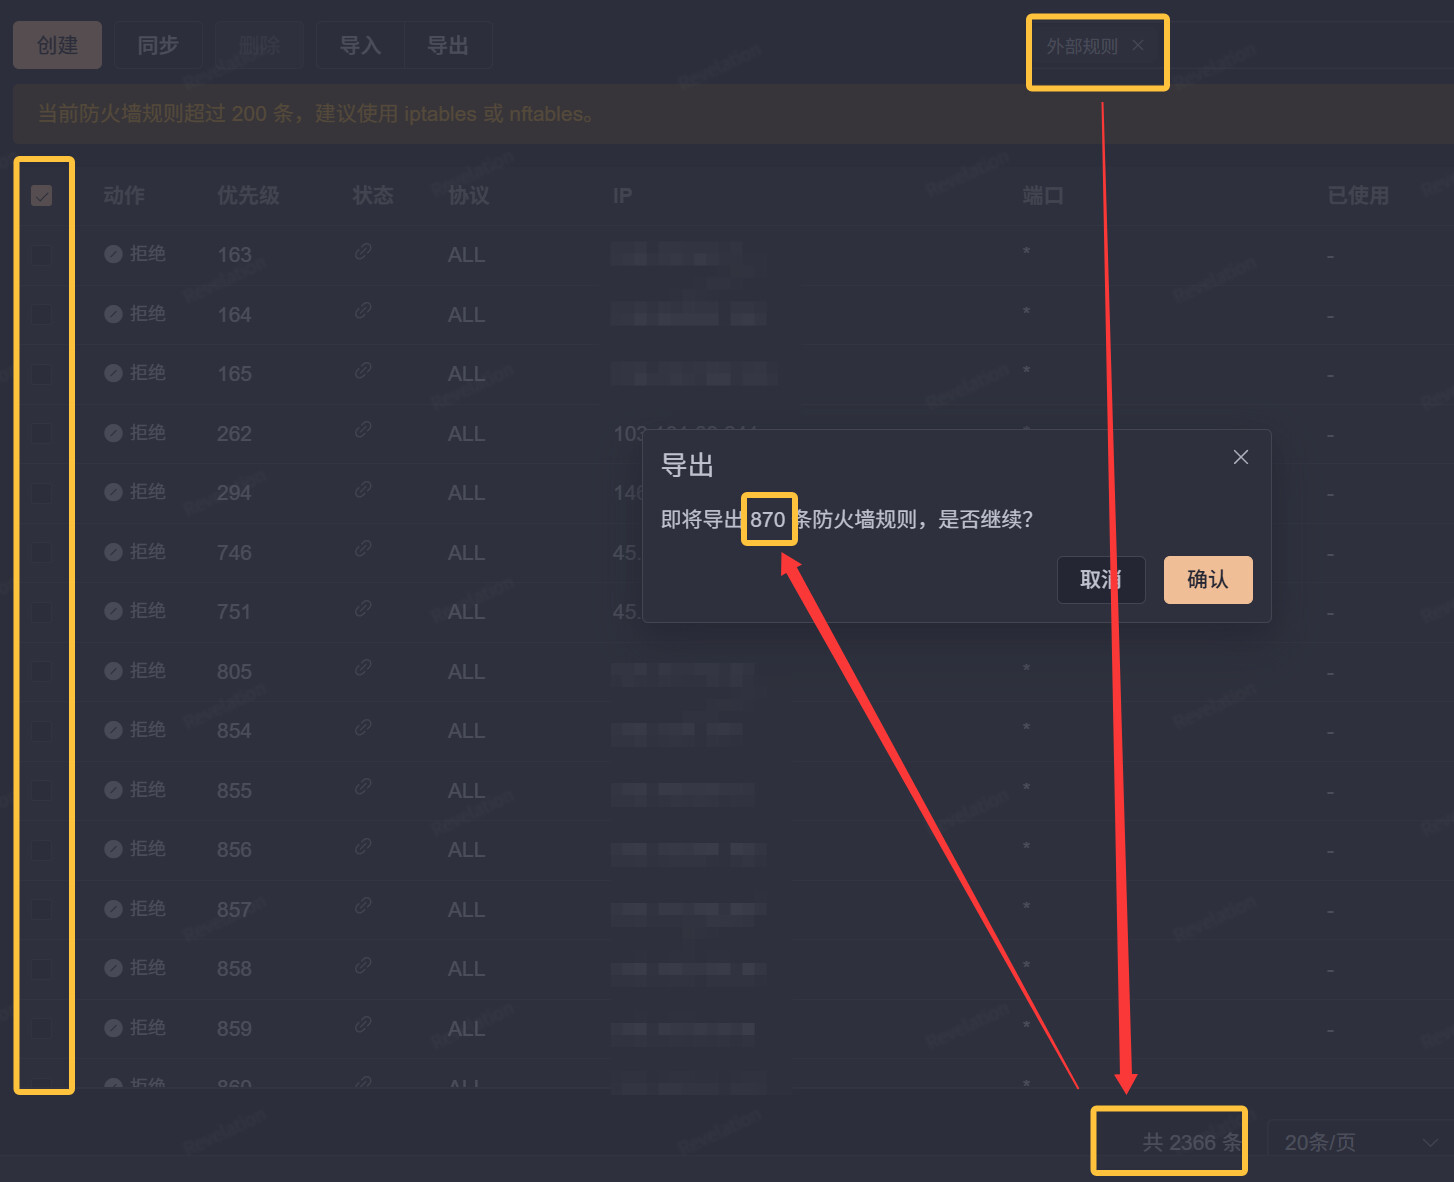
莫非需要我们在命令行中导出ufw status记录,然后在按照格式一条条改写成
1panel-firewall-rules-timestamp.json再导入?
我们先考虑一下这边怎么处理比较好
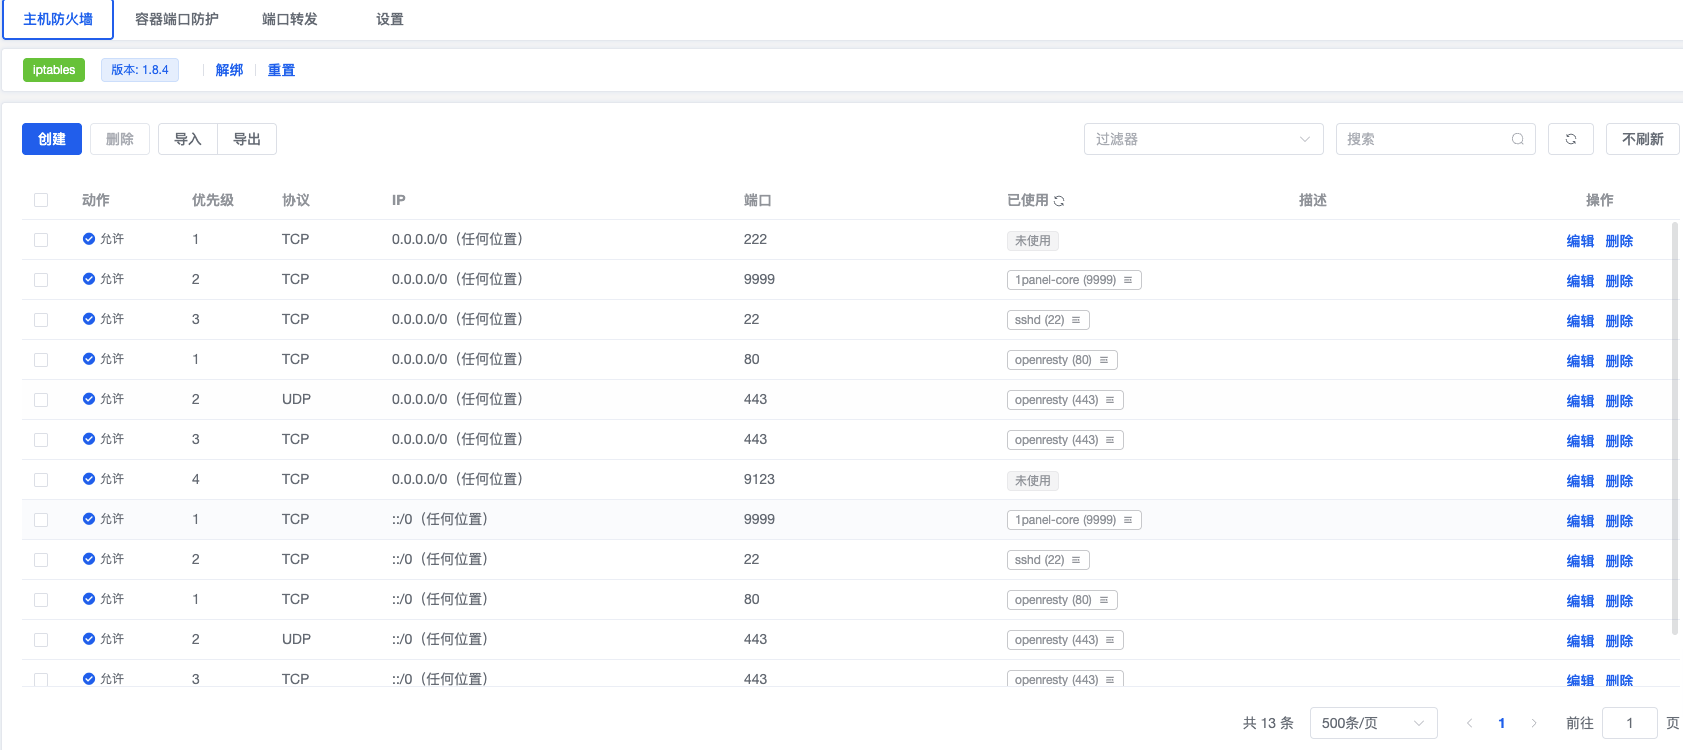
好的,再反馈另一个:
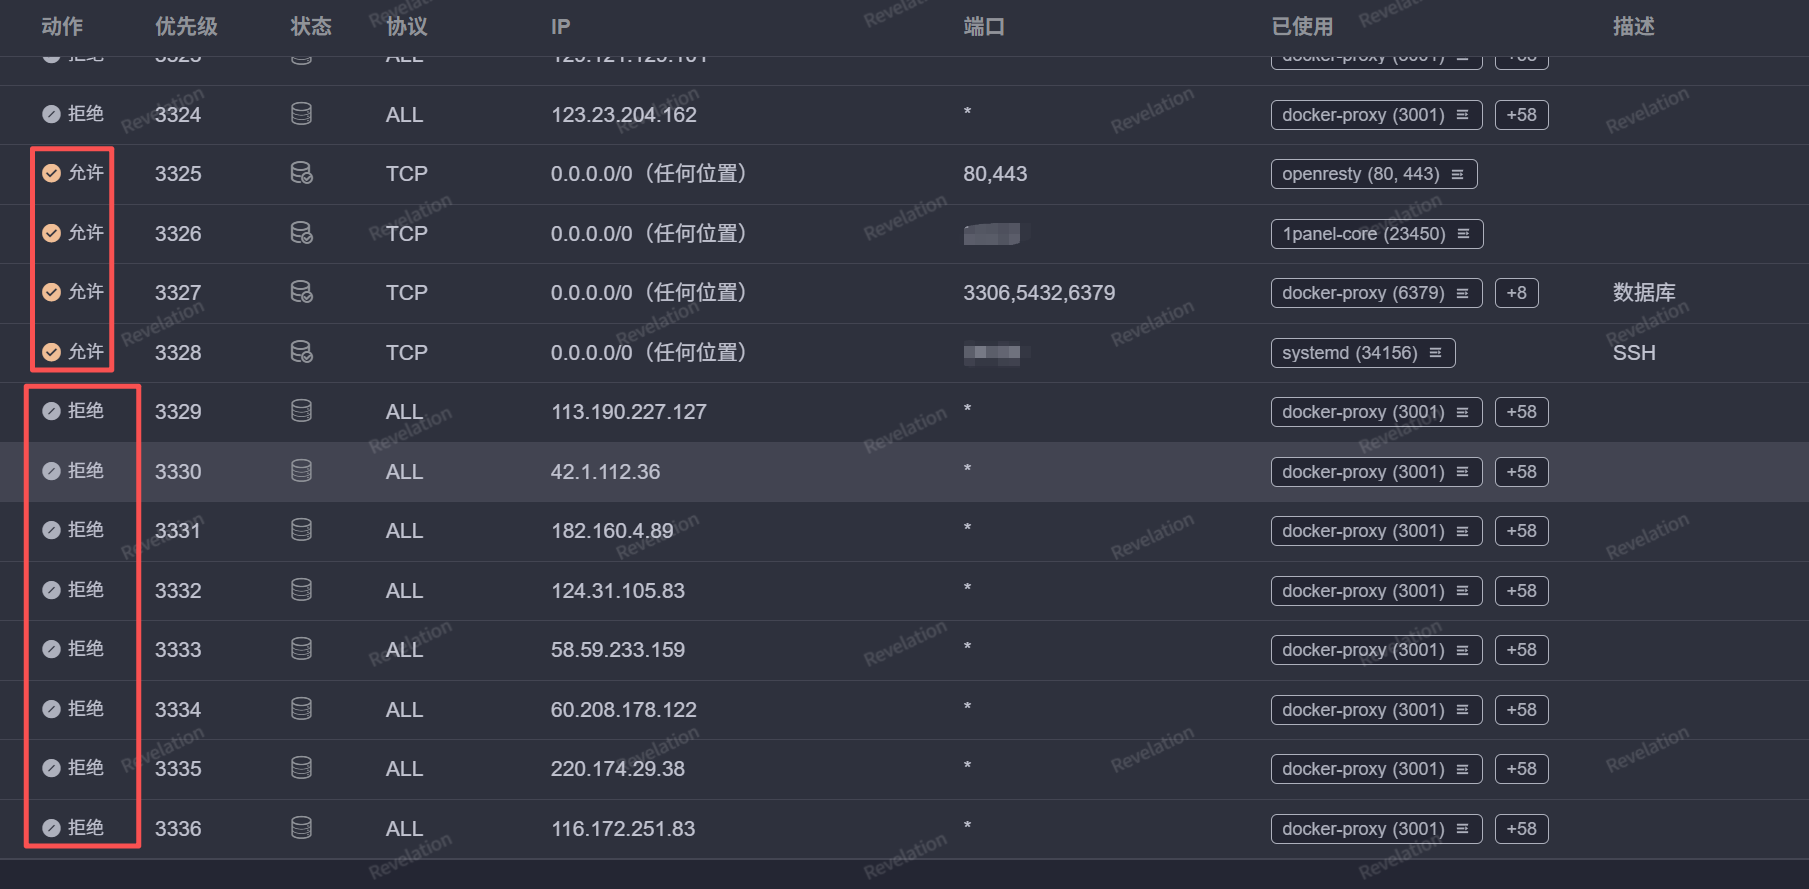
旧版防火墙中,添加屏蔽规则会默认放置到顶部,端口放行规则会默认添加到底部。但是在新版的管理页面中,屏蔽规则会直接按顺序添加到最后(IPV6规则之前),如果不手动修改放行规则的排序的话,添加的屏蔽规则就根本无法起作用。
好的,我们一起优化,还有啥问题或者建议都可以直接提在这里