端口白名单类型为 1Panel / SSH 时会再次创建一个新的防火墙规则

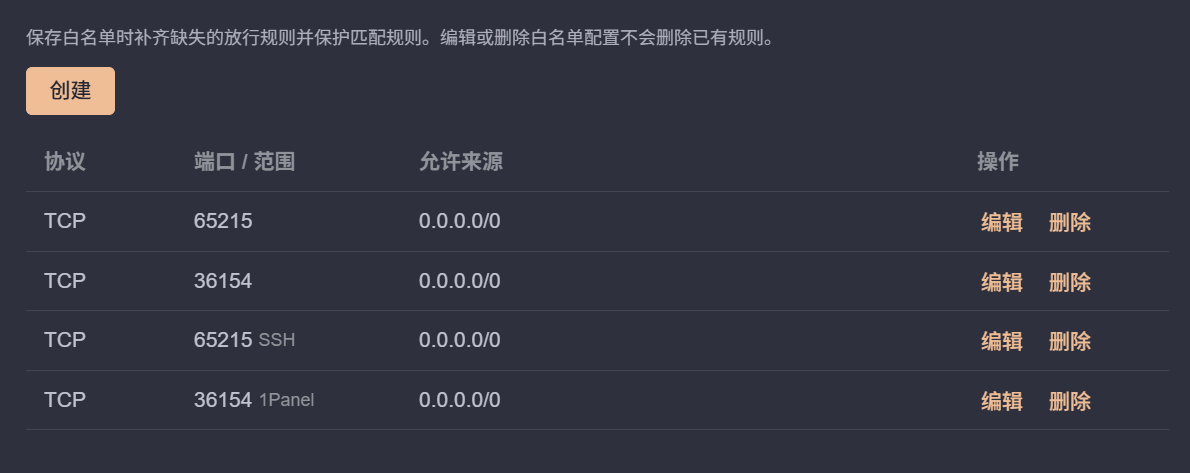
为何类型为 1Panel / SSH 时创建的规则在 1PANEL_BASIC_BEFORE 而不是 1PANEL_BASIC 内?
1Panel版本 v2.4.0-beta.1 专业版
端口白名单类型为 1Panel / SSH 时会再次创建一个新的防火墙规则
1Panel版本 v2.4.0-beta.1 专业版
这里是重复了,可以删掉白名单上面两条规则
放到 before 主要是考虑让他们优先于其他的规则,不至于被后面的普通规则给覆盖导致无法连接
为什么不能像 v2.3.2 一样让 1PANEL_BASIC_BEFORE 和 1PANEL_BASIC_AFTER 的规则默认不显示只显示 1PANEL_BASIC 规则呢?
为何要删除这个过滤器呢?
主要是有不少人反馈找不到 1panel 和 ssh 端口的放行规则,然后筛选项放那也不太能知道是什么意思,这里就简化处理了
不能在 防火墙设置 中添加一个开关此功能的选项吗?
或者加一个默认全部显示但是可以隐藏链的选项?
核心需求是不想看到 before 链的内容是吧
是这样的
我觉得除 1PANEL_BASIC 规则以外的链是并不需要去显示的,即使需要去管理也应该加一个选项额外去开启显示此链
好的,我们在考虑考虑,防火墙这边还有啥其他用的不顺手的地方吗
如果可以的话 端口白名单 部分的端口设定可以加一下类似于 33,34,36,38 这类端口写法?
用于兼容 主机防火墙 页的端口写法,不然端口白名单无法添加这些端口