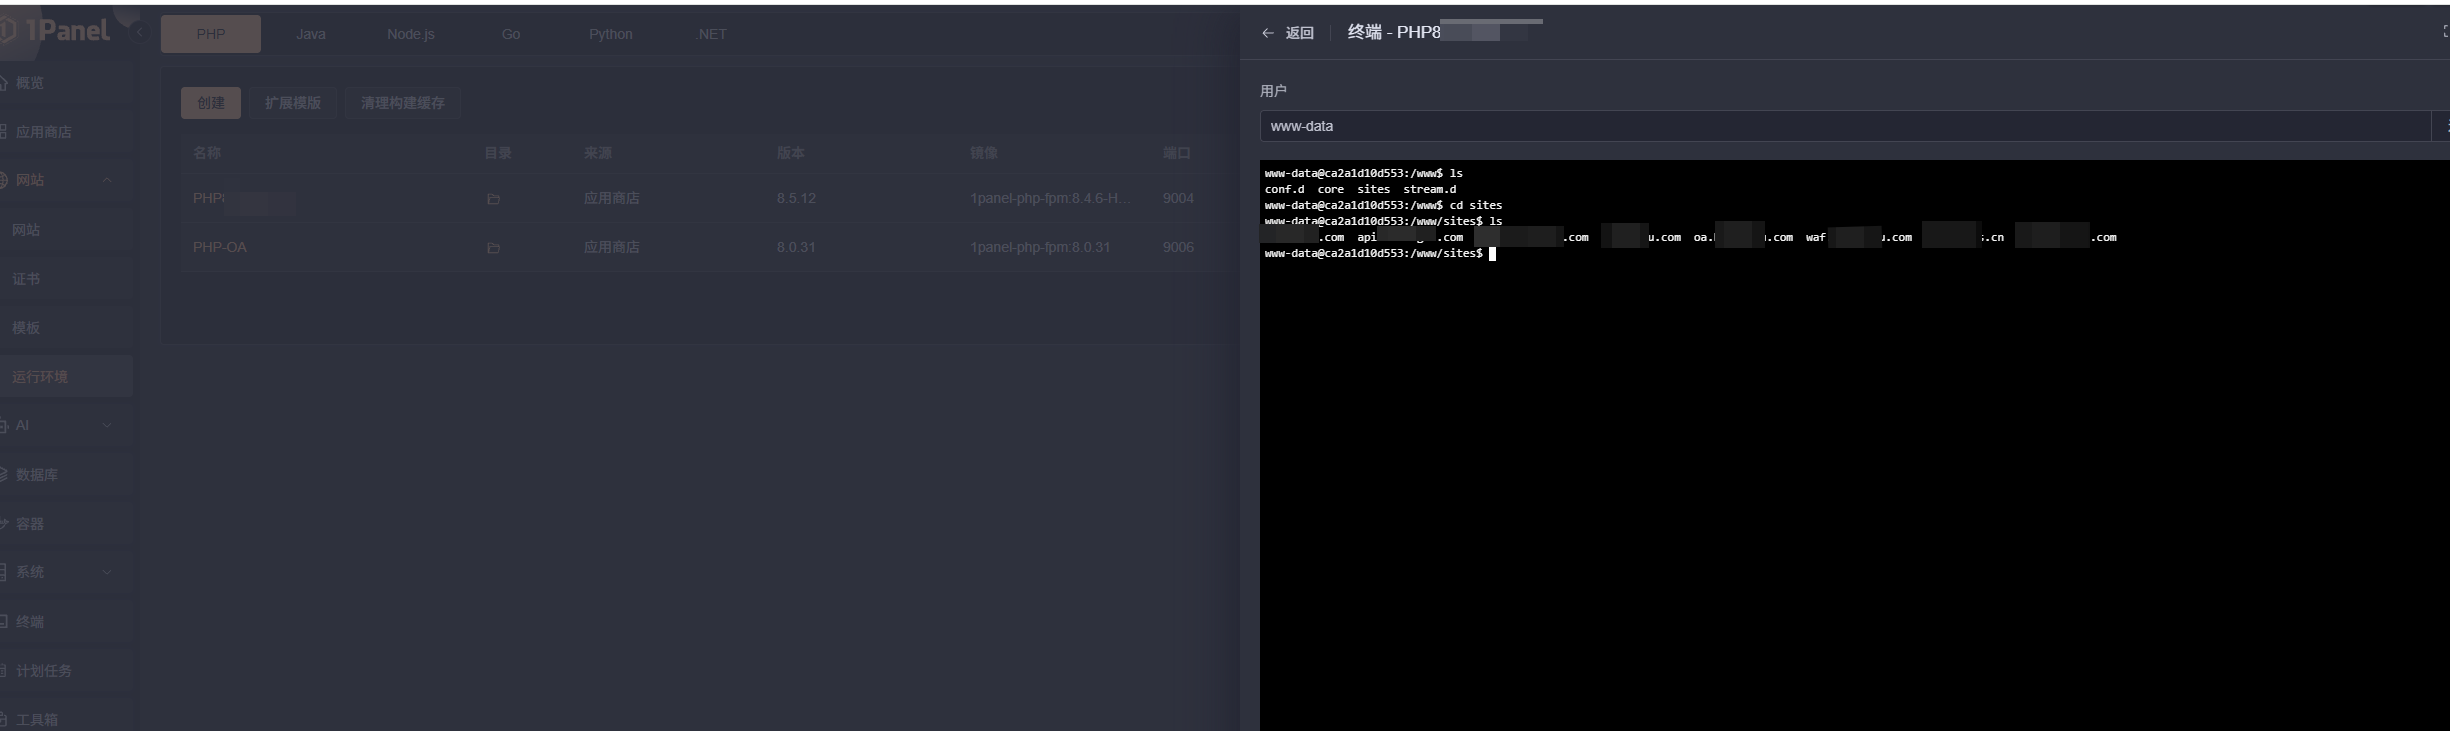
PHP运行环境中PHP容器能看到整个站点目录,如果某一个PHP版本存在漏洞,那么黑客就可以通过使用这个PHP容器网站入侵到服务器中,将其他网站同步黑掉。
咱们主打docker容器隔离,一个站被黑,其他站点不受影响。但这个漏洞存在一个站点被攻破后,黑客可以随意改写其他站点的文件。
前段时间的PHP这两个CVE-2026-109618、CVE-2026-109619 漏洞,就导致很多使用1panel的用户网站被黑了,一个站被黑,直接看到整个站点目录,导致整个服务器其他相关站点也被黑客入侵。我一个群里好几个人都是这样被黑了,纯HTML静态站都被篡改了文件…
建议改成在网站中,对应网站里面的PHP位置关联PHP后,才将对应网站整个目录挂载到这个PHP容器对应目录下,未关联的网站不挂载在这个PHP容器中,防止某一个站点被黑后,导致其他未使用这个PHP的站点也被黑
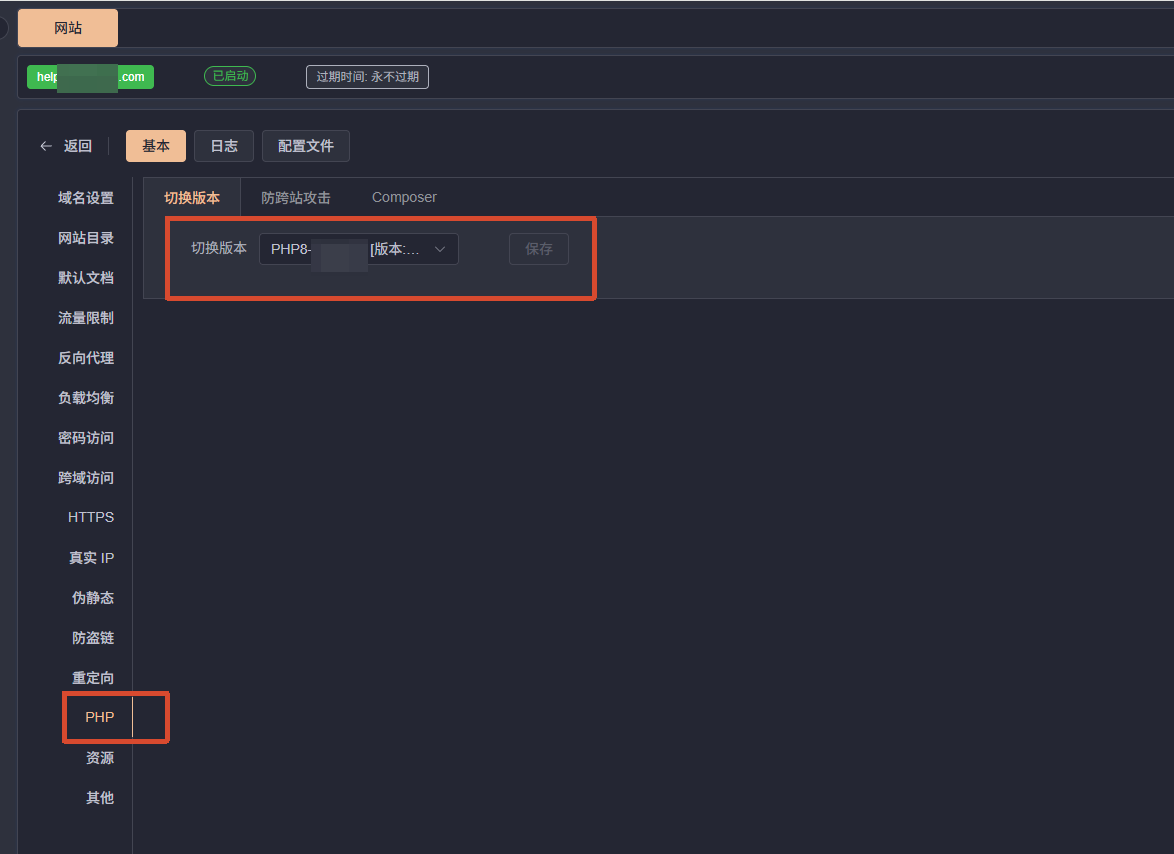
再次请求官方修复这个漏洞!