现状:
1:我现在的专业版WAF打开了黑名单设置了0.0.0.0为黑名单。
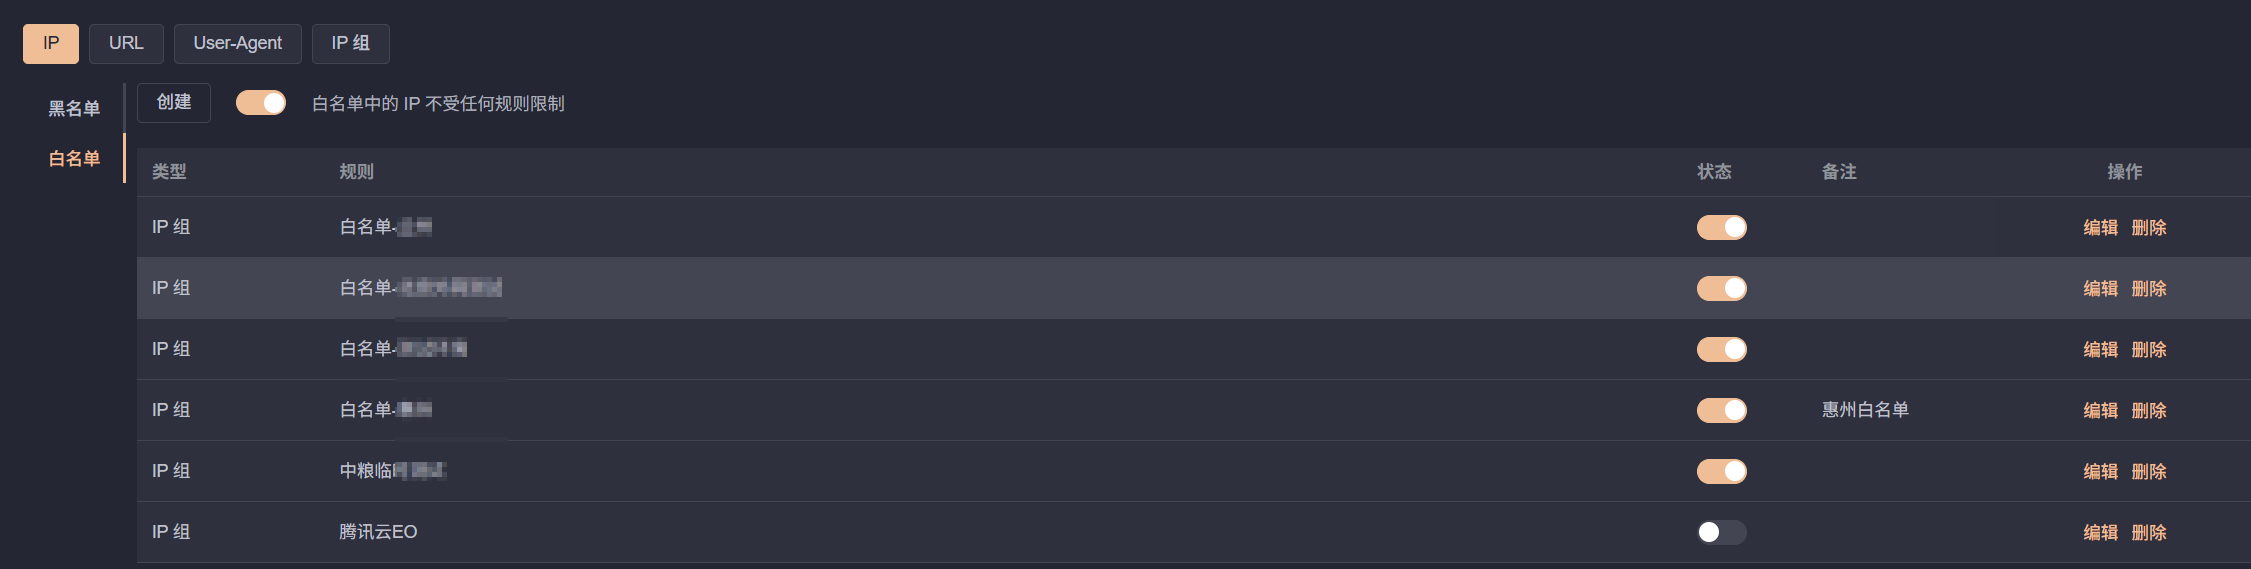
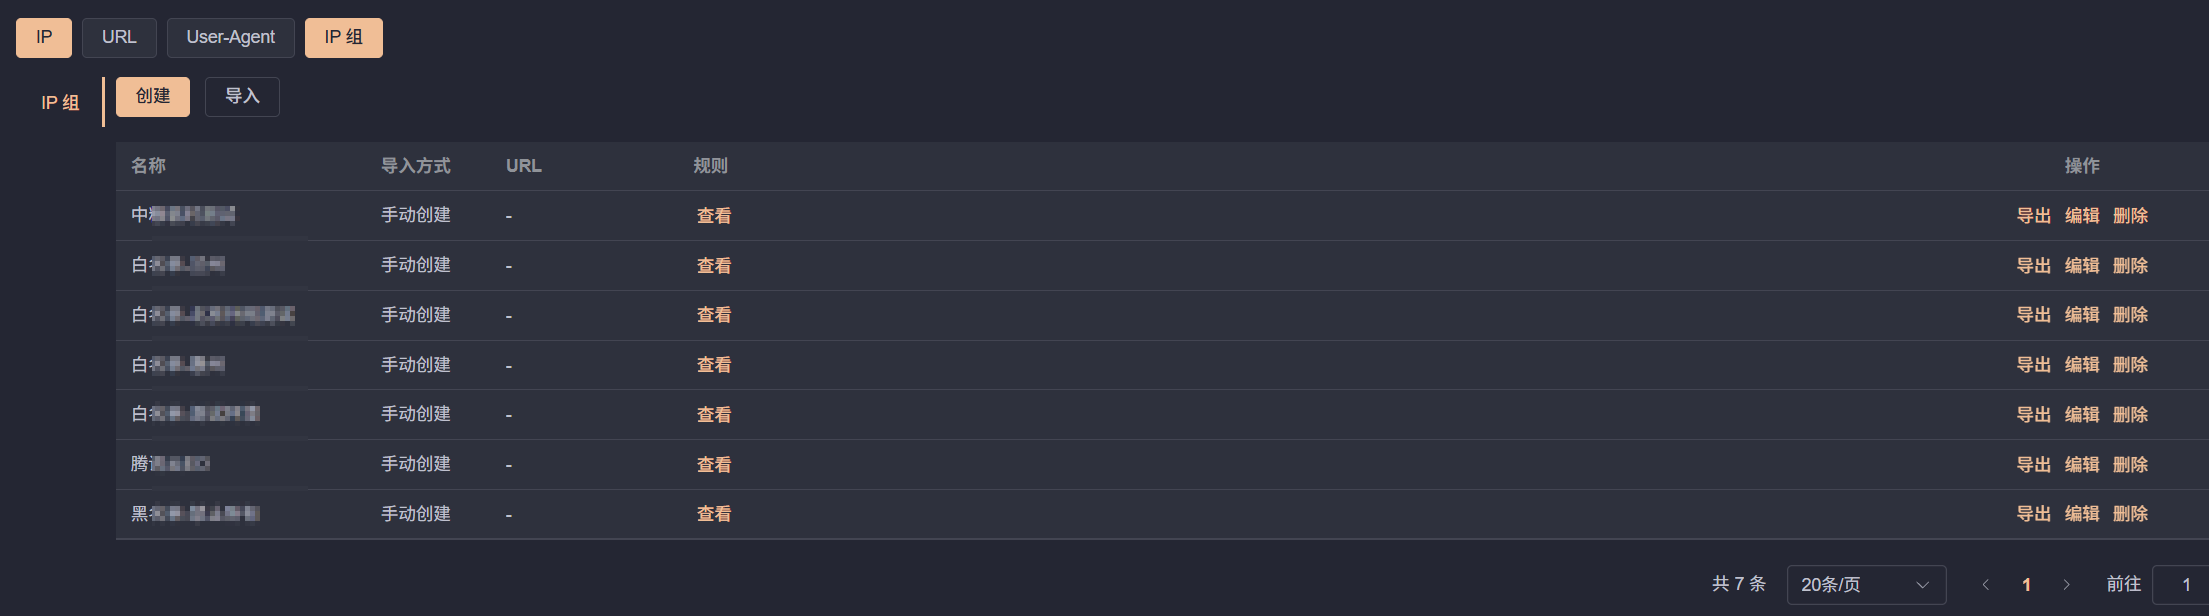
2:同时添加了一些IP组作为白名单,仅允许这些IP访问。
目标:
1:我有一些需求,前面挂了CDN,CDN的回源IP网段,
2:但有一些网段内的IP不是CDN的IP,因此我想设置下,CDN的白名单IP + header头校验,双重校验,但不影响现状的
已测试:
1:目前在WAF的黑白名单配置好了,并且是可用的
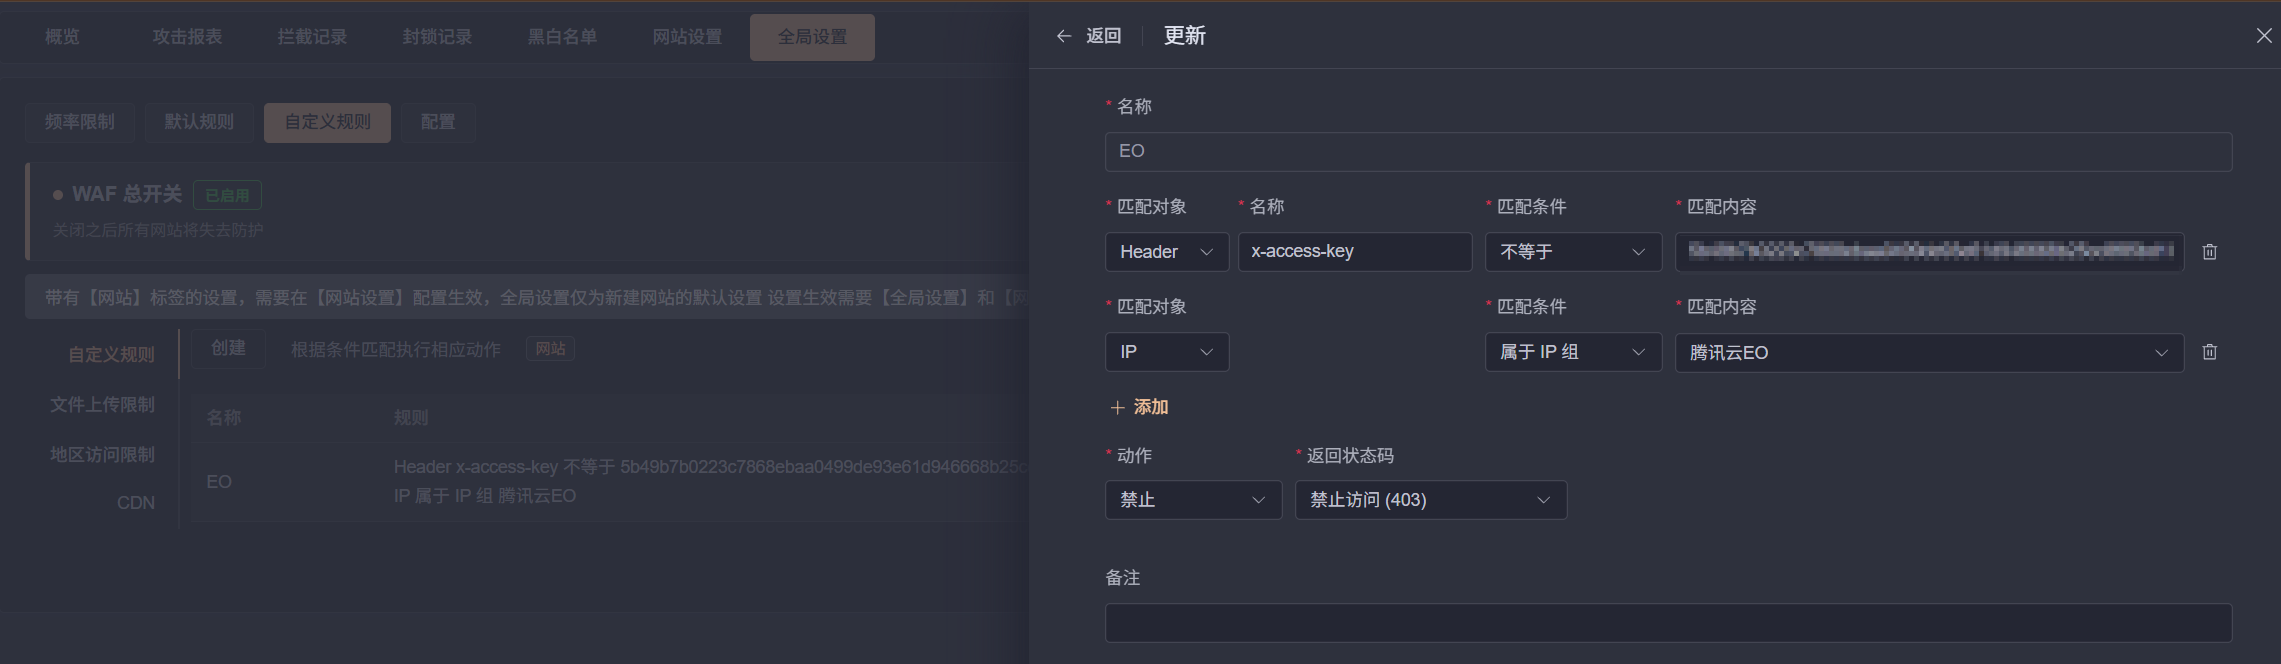
2:在waf的全局设置添加了,IP组属于我CDN的IP组并且x-access-key不是我设置的值,就拦截
3:其他的白名单,黑名单配置不变,
目前效果:
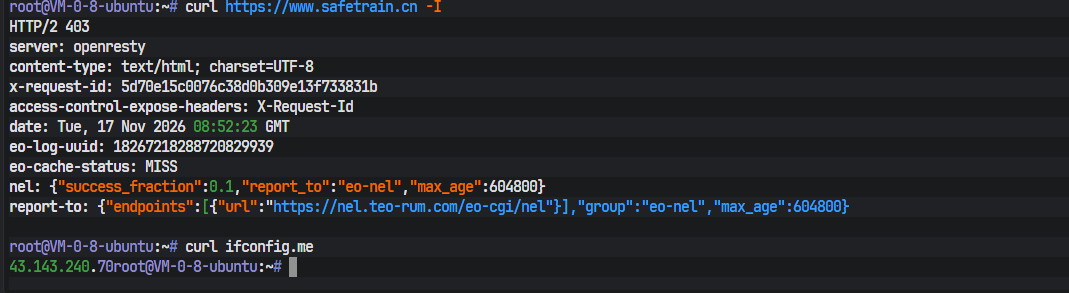
1:从CDN访问,回源携带了头和IP,但无法正常访问。
2:从我白名单组的网站,可以直接进来,
3:从EO进来的,必须携带header头才能进,
日志:
{“@timestamp”:“2026-11-17T16:52:25+08:00”,“服务器时间”:“17/Nov/2026:16:52:25 +0800”,“响应主机IP”:“172.16.11.249”,“验证header头”:“”,“响应端口”:“8185”,“服务器主机名”:“ubuntu”,“服务协议”:“HTTP/1.1”,“访问主机”:“43.143.240.70”,“访问主机IP”:“116.153.84.101”,“访问客户端端口”:“28338”,“客户端真实IP”:“116.153.84.101”,“客户端真实端口”:“28338”,“请求方法”:“HEAD”,“请求协议”:“http”,“请求域名”:“”,“请求端口”:“8185”,“请求URI”:“/”,“请求路径”:“/”,“原始请求”:“HEAD / HTTP/1.1”,“请求的查询字符串”:“”,“请求长度”:“347”,“请求体长度”:“”,“请求体类型”:“”,“请求状态码”:403,“响应字节数”:0,“发送总字节数”:239,“响应时间”:0.000,“反向代理响应时间”:“”,“反向代理连接时间”:“”,“反向代理首包时间”:“”,“反向代理主机”:“”,“反向代理状态”:“”,“反向代理缓存状态”:“”,“Nginx请求ID”:“5d70e15c0076c38d0b309e13f733831b”,“业务请求ID”:“5d70e15c0076c38d0b309e13f733831b”,“连接序号”:“12392236”,“连接请求次数”:“1”,“管道”:“.”,“https”:“”,“请求来源”:“”,“referer”:“”,“客户端信息”:“curl/8.18.0”,“客户端语言”:“”,“客户端编码”:“”,“客户端类型”:“/”,“Cookie”:“”,“Session”:“”,“请求来源IP链”:“43.143.240.70, 116.153.84.101”,“X-Real-IP”:“”,“客户端代理IP”:“”,“SSL协议”:“”,“SSL加密套件”:“”,“虚拟主机”:“”}
截图: